

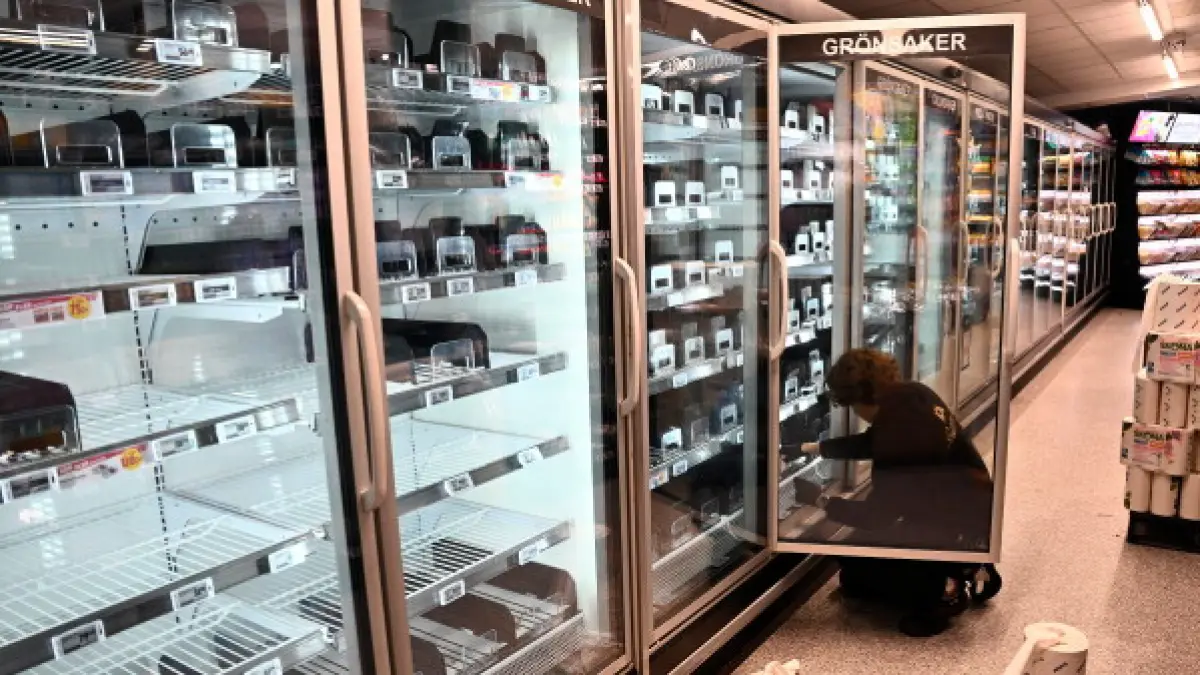
Wartabrita.com – Serangan siber terhadap sistem pendingin supermarket di tujuh negara Eropa memunculkan kekhawatiran baru mengenai keamanan rantai pasok pangan. Peretas diduga mampu mengambil alih pengaturan suhu lemari pendingin dan freezer dari jarak jauh, bahkan menaikkannya hingga 50 derajat Celsius.
Akibatnya, ribuan produk makanan berisiko rusak dan sejumlah jaringan supermarket terpaksa menarik stok dari penjualan.
Melansir Guardian, serangan tersebut menyasar supermarket di Belgia, Swedia, Luksemburg, Finlandia, Irlandia, Belanda, dan Estonia. Beberapa jaringan yang terdampak antara lain Carrefour, Intermarche, IKEA, Coop, ICA, Delhaize, Kesko, dan SuperValu.
Uni Eropa mengecam serangkaian serangan tersebut karena dinilai bukan sekadar gangguan operasional perusahaan ritel. Dampaknya dapat meluas hingga mengganggu distribusi pangan dan mengurangi kepercayaan masyarakat terhadap sistem penyediaan kebutuhan pokok.
Komisi Eropa menyebut insiden tersebut sebagai “Upaya yang disengaja untuk mengganggu rantai pasokan makanan kita dan merusak kepercayaan konsumen terhadapnya”.
Artinya, serangan itu dinilai sebagai upaya sengaja untuk mengganggu rantai pasok pangan sekaligus merusak kepercayaan konsumen.
Insiden terbaru ini juga bukan kejadian yang berdiri sendiri. Sekitar tiga pekan sebelumnya, sejumlah jaringan supermarket di Prancis mengalami serangan serupa. Peretas mengambil alih perangkat lunak pengelolaan peralatan pendingin yang terhubung ke internet sehingga suhu lemari pendingin meningkat drastis.
Les Mousquetaires, pemilik jaringan Intermarche, saat itu melaporkan sekitar 150 gerainya terdampak. Perusahaan harus membuang produk makanan yang rusak akibat gangguan suhu.
Kasus serupa bahkan diduga pernah terjadi di Amerika Serikat pada awal Agustus. Sejumlah fasilitas toko kebutuhan pokok di sedikitnya enam pangkalan militer mengalami kerusakan sistem pendingin secara misterius. Pentagon dilaporkan menyelidiki kemungkinan adanya peretasan.
Rangkaian kejadian tersebut memperlihatkan bahwa serangan siber kini tidak hanya menyasar komputer, ponsel, atau pusat data. Perangkat fisik yang terhubung ke internet juga dapat menjadi pintu masuk untuk melumpuhkan aktivitas ekonomi dan layanan penting.
Ada Dugaan Operasi Sabotase yang Menargetkan Kepercayaan Publik
Salah satu hal yang membuat serangan terhadap supermarket Eropa sulit diidentifikasi adalah belum adanya kelompok yang mengaku bertanggung jawab.
Tidak ada kelompok ‘hacktivist’ bermotif politik yang menyatakan diri sebagai pelaku. Kelompok peretas yang biasa melakukan pemerasan menggunakan ransomware juga tidak mengajukan tuntutan pembayaran kepada perusahaan supermarket.
Padahal, dalam kasus ini, kerusakan sudah terjadi ketika suhu pendingin dinaikkan dan makanan mulai membusuk. Karena itu, pemerasan melalui ancaman kebocoran data atau penguncian sistem tidak terlihat menjadi tujuan utama.
Rafe Pilling, direktur senior intelijen ancaman di perusahaan keamanan siber Sophos, menyebut ada dua kemungkinan utama di balik serangan tersebut.
“Dua skenario atribusi yang paling masuk akal bagi saya adalah semacam sinyal berbasis negara dan demonstrasi kemampuan atau semacam peretas serigala tunggal yang melakukan serangan ini karena alasan pribadi mereka sendiri,” kata Pilling.
Menurut dia, serangan tersebut bisa menjadi demonstrasi kemampuan aktor yang didukung negara atau dilakukan peretas individu dengan kepentingan pribadi.
Dugaan keterlibatan aktor yang berafiliasi dengan negara menjadi perhatian karena dampak psikologis serangan terhadap masyarakat cukup besar. Ketika masyarakat melihat produk makanan menghilang dari rak supermarket akibat kerusakan sistem pendingin, kepercayaan terhadap keamanan pasokan kebutuhan pokok dapat terganggu.
Kelompok peretas yang memiliki hubungan dengan Rusia dan Tiongkok disebut berpotensi masuk dalam penyelidikan dan analisis intelijen. Namun, hingga kini belum ada bukti yang memastikan keterlibatan kedua negara tersebut.
Kecurigaan terhadap Rusia juga muncul di tengah peringatan sejumlah kepala intelijen Barat mengenai dugaan kampanye sabotase Moskow di Eropa.
Rusia disebut menggunakan berbagai metode operasi hibrida yang berpotensi meningkat dalam beberapa bulan mendatang. Pemerintah Rusia sendiri berulang kali membantah terlibat dalam operasi sabotase maupun perang hibrida.
Pilling menilai proses mengidentifikasi pelaku semakin sulit karena serangan tersebut tidak membutuhkan perangkat lunak berbahaya atau *malware* yang rumit.
Ia menggambarkan metode tersebut seperti seseorang yang mengenakan sarung tangan karet lalu mengutak-atik sakelar.
Analogi itu menunjukkan bahwa peretas mungkin cukup memanfaatkan akses yang tersedia pada sistem pengendali perangkat pendingin tanpa harus meninggalkan jejak serangan digital yang lazim ditemukan dalam kasus malware.
Ancaman ini menjadi perhatian karena perangkat yang terhubung ke internet semakin banyak digunakan dalam kehidupan sehari-hari. Tidak hanya lemari pendingin komersial, oven, mesin cuci, mesin pencuci piring, hingga sistem pemanas gedung kini dapat dikendalikan secara otomatis dari jarak jauh.
Artinya, jika sistem pengamanannya lemah, perangkat yang seharusnya memudahkan pekerjaan justru dapat menjadi celah serangan.
Mengapa Freezer Bisa Diretas
Peretasan sistem pendingin supermarket dimungkinkan karena perangkat lunak pengelola lemari pendingin komersial terhubung ke internet. Koneksi tersebut memungkinkan pengelola memantau suhu, mengatur operasional, dan melakukan pemeliharaan tanpa harus datang langsung ke lokasi.
Namun, konektivitas yang sama juga membuka peluang bagi peretas untuk mengeksploitasi celah keamanan.
Berbeda dengan komputer atau ponsel, perangkat seperti lemari pendingin industri sering kali tidak mendapatkan pembaruan perangkat lunak secara rutin. Padahal, pembaruan tersebut diperlukan untuk menutup celah keamanan yang ditemukan setelah perangkat digunakan.
Nick Jackson, direktur operasi siber di perusahaan keamanan Bitdefender, menjelaskan bahwa salah satu kendala pembaruan sistem adalah kebutuhan untuk menonaktifkan mesin sementara waktu.
Proses tersebut dapat mengganggu operasional supermarket karena perangkat pendingin harus tetap bekerja untuk menjaga kualitas makanan.
Namun, menurut Jackson, masalah yang lebih sederhana bisa jadi adalah kurangnya kesadaran pengelola terhadap pentingnya keamanan siber.
Ia mengatakan orang-orang yang bertanggung jawab atas pengoperasian lemari pendingin terkadang tidak menyadari adanya risiko tersebut atau tidak menjadikannya sebagai prioritas utama.
Dalam serangan terbaru di Swedia, jaringan Coop dilaporkan menggunakan sejumlah perangkat pendingin yang terhubung melalui jaringan seluler 4G. Koneksi tersebut diduga menambah titik kerentanan yang dapat dimanfaatkan penyerang.
Sementara itu, ICA menggunakan sistem yang disediakan perusahaan teknik asal Denmark, Danfoss. Perusahaan tersebut sebelumnya juga dikaitkan dengan gangguan sistem pendingin dalam insiden di Prancis.
Untuk mengantisipasi serangan berikutnya, langkah paling mendasar yang perlu dilakukan perusahaan ritel adalah memperbarui perangkat lunak dan menutup celah keamanan pada sistem pengendali pendingin.
Perusahaan pendingin Belgia Sabcobel menyebut dampak serangan terbaru sebenarnya bisa jauh lebih besar apabila mereka tidak mulai memperbarui sistem setelah insiden yang terjadi di Prancis pada 12 Oktober.
Langkah lainnya adalah membatasi akses jarak jauh, memperkuat autentikasi pengguna, serta memisahkan jaringan pengendali perangkat pendingin dari jaringan operasional lain yang tidak memerlukan akses tersebut.
Di Inggris, yang belum dilaporkan mengalami serangan serupa dalam rangkaian insiden ini, pelaku industri ritel disebut mulai berkoordinasi dengan National Cyber Security Centre (NCSC) untuk memperkuat perlindungan lemari pendingin dan freezer.
Graham Wynn, asisten direktur urusan regulasi British Retail Consortium, mengatakan para peritel sedang bekerja sama dengan NCSC untuk memastikan perangkat pendingin mereka memiliki perlindungan sebaik mungkin terhadap potensi serangan.
Gelombang peretasan ini menjadi peringatan bahwa keamanan siber tidak lagi sebatas persoalan perlindungan informasi pelanggan atau transaksi keuangan. Ketika perangkat operasional terhubung ke internet, serangan digital dapat berujung pada kerusakan barang, kerugian ekonomi, dan gangguan terhadap kebutuhan dasar masyarakat.
Jika sistem pendingin supermarket saja bisa dimanipulasi dari jarak jauh, ancaman serupa berpotensi menyasar berbagai infrastruktur lain yang semakin bergantung pada teknologi digital.
Tinggalkan Balasan